
L’hacker di Radiant Capital trasferisce 10,8 milioni di dollari su Tornado Cash

L’hacker di Radiant Capital ha recentemente depositato 2.834 ETH nel protocollo mixer Tornado Cash, a un anno dallo sfruttamento del pool di prestito del progetto, che ha causato una perdita di 53 milioni di dollari.
- Gli hacker di Radiant Capital hanno riciclato oltre 10,8 milioni di dollari in Ethereum tramite Tornado Cash, rendendo sempre più difficile per le autorità rintracciare i fondi rubati.
- Gli investigatori sospettano che il gruppo AppleJeus, collegato alla Corea del Nord, sia stato dietro l’attacco a Radiant Capital, durante il quale gli asset rubati sono cresciuti da 53 milioni a quasi 94 milioni di dollari attraverso successivi scambi.
Secondo la piattaforma di monitoraggio on-chain CertiK, l’hacker ha riciclato circa 10,8 milioni di dollari in Ethereum tramite la piattaforma mixer Tornado Cash. Questa mossa rende ancora più difficile per gli investigatori on-chain e le autorità rintracciare i fondi rubati, soprattutto considerando gli ETH aggiuntivi ottenuti da precedenti scambi e conversioni in DAI.
Secondo il grafico di CertiK, i fondi sono stati originariamente assorbiti da indirizzi bridge come Stargate Bridge, Synapse Bridge e Drift FastBridge, mostrando come gli attaccanti abbiano inizialmente trasferito grandi quantità di ETH (ETH) in un indirizzo intermediario che inizia con 0x4afb.
Dall’indirizzo principale, gli attaccanti hanno iniziato a distribuire i fondi tramite una serie di trasferimenti più piccoli. Un percorso degno di nota sposta 2.236 ETH da 0x4afb a 0x3fe4, prima di trasferire i fondi attraverso altri tre wallet Ethereum.
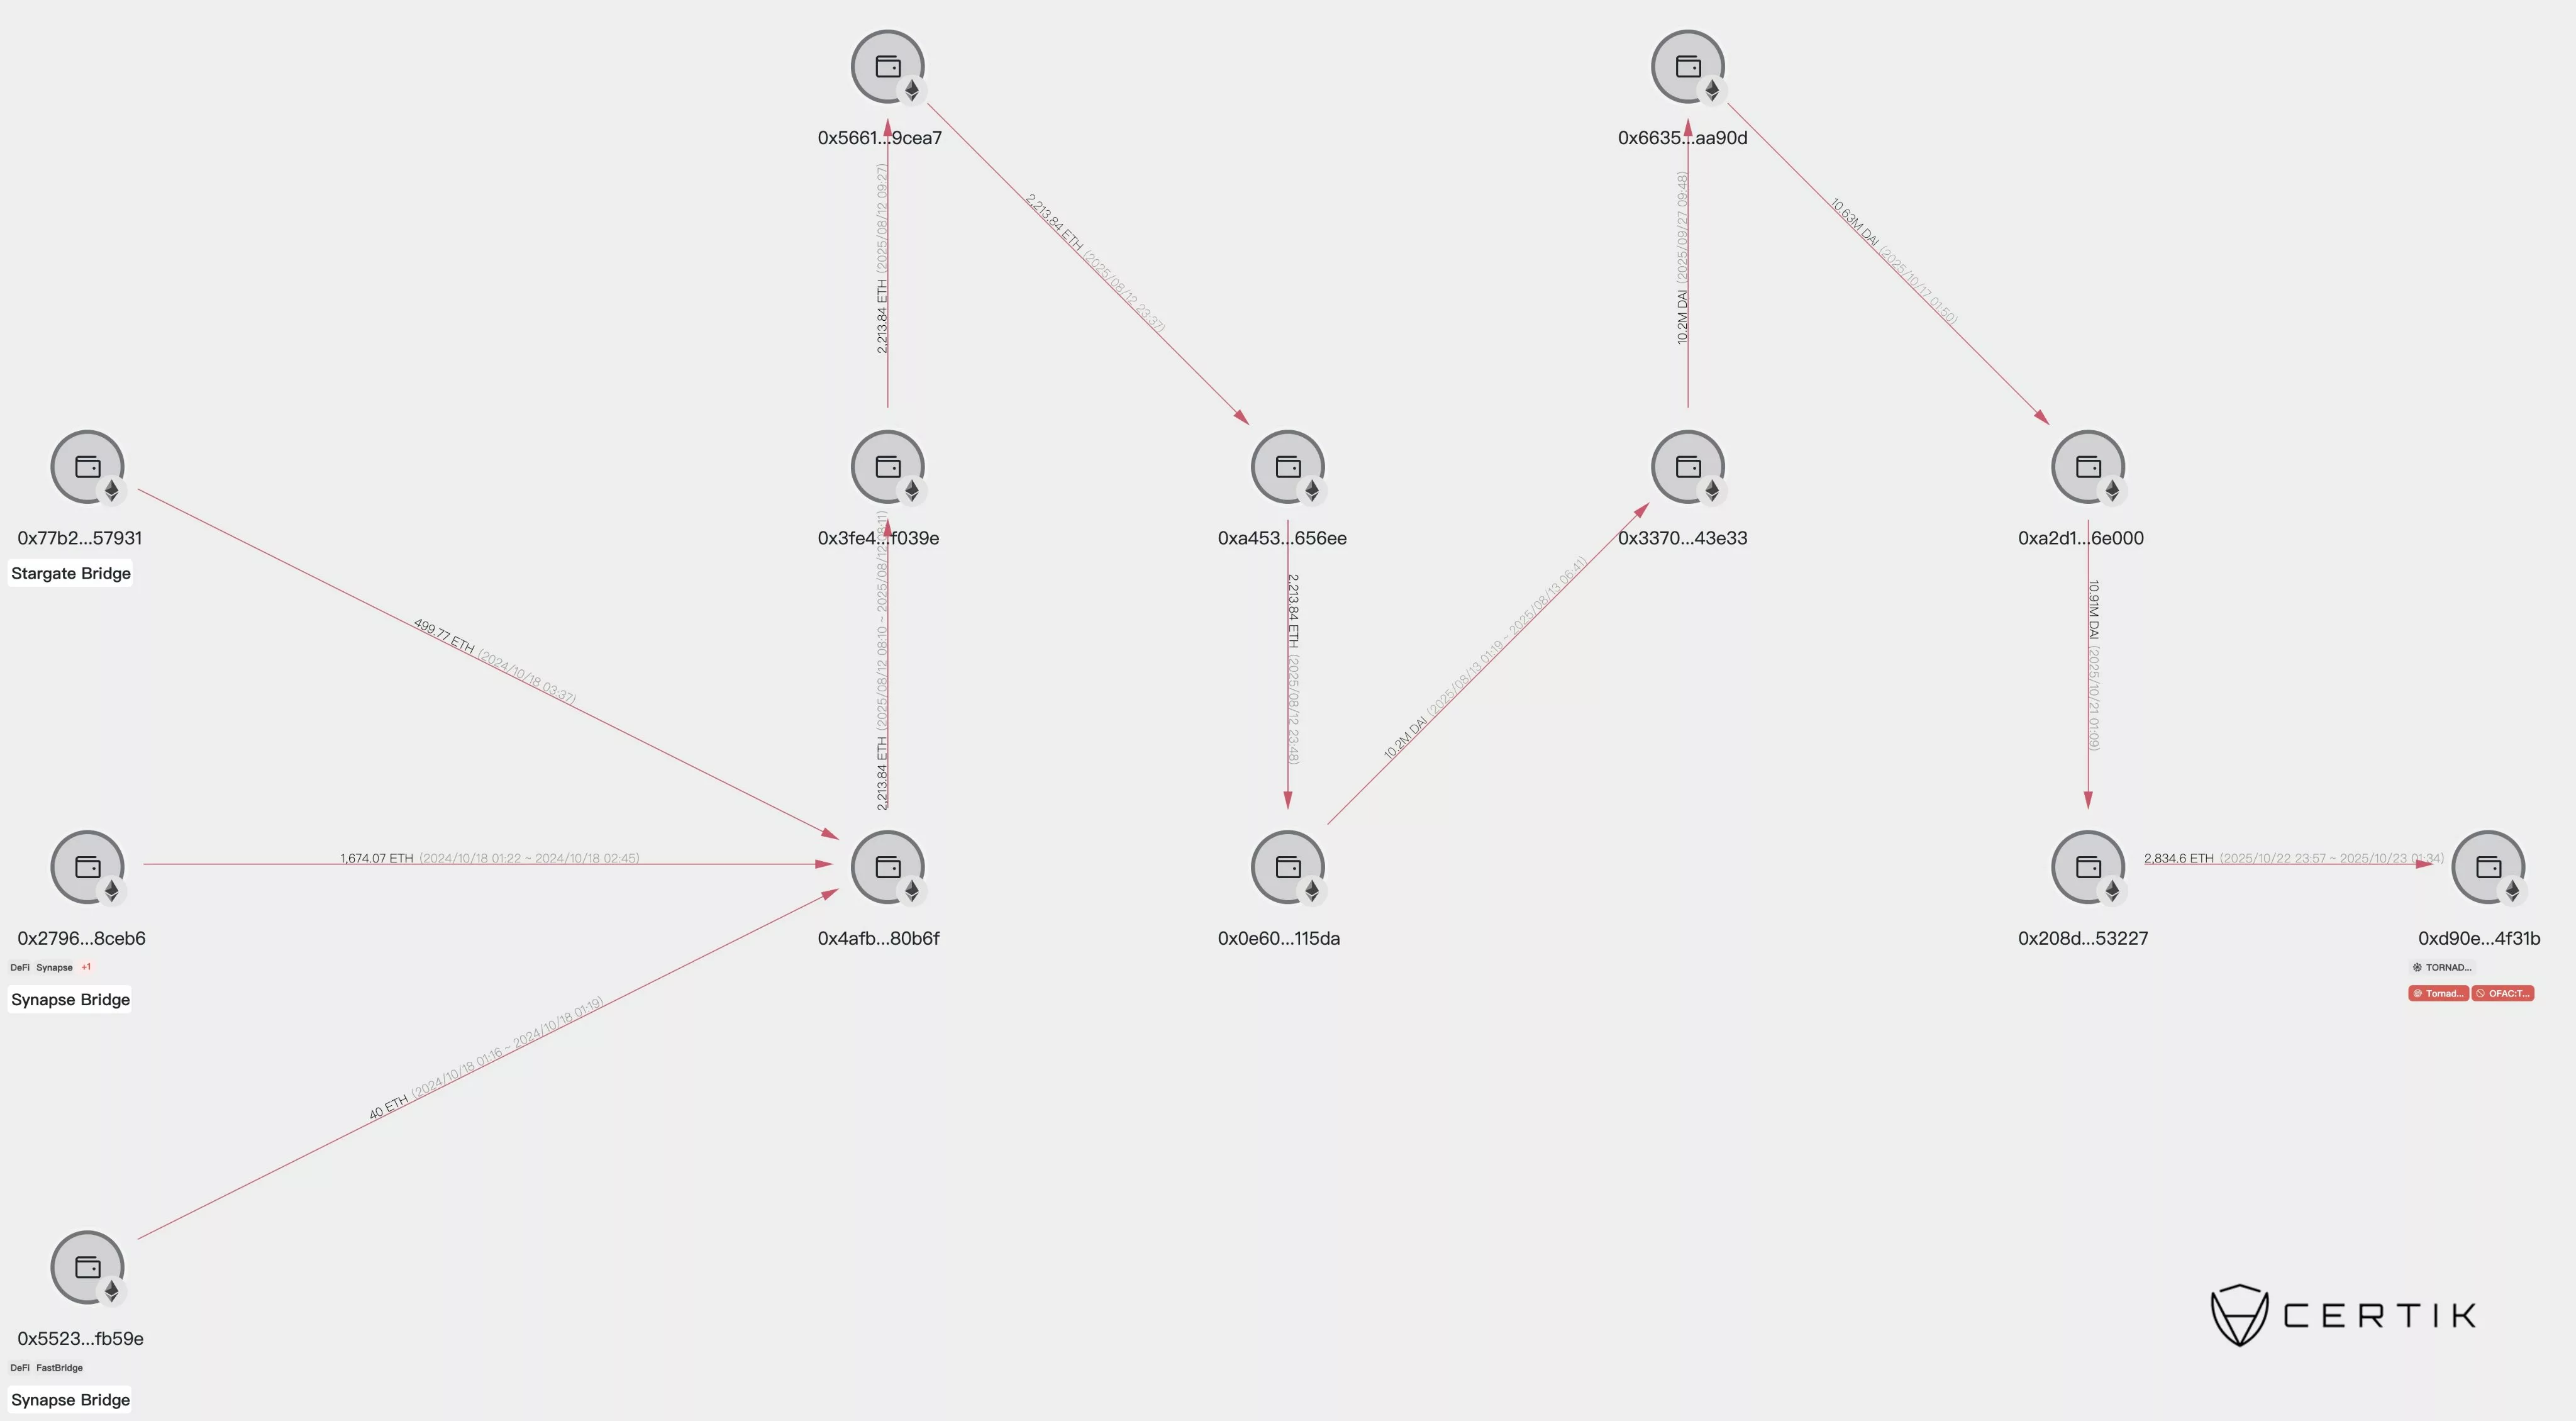 The Radiant Capital hacker has moved the stolen funds through a series of wallets before depositing some of the funds into Tornado Cash | Source: CertiK
Nell’agosto 2025, gli hacker hanno liquidato fino a 3.091 Ethereum e li hanno scambiati con 13,26 milioni di DAI (DAI) ancorati al dollaro. Successivamente, gli hacker hanno trasferito i token DAI in una serie di altri wallet prima di riconvertirli in ETH. Gli hacker hanno poi depositato 2.834 ETH nel mixer crypto Tornado Cash, rendendoli di fatto irrintracciabili.
Prima del deposito su Tornado Cash, gli hacker di Radiant Capital detenevano circa 14.436 ETH e 35,29 milioni di DAI, per un portafoglio dal valore di 94,63 milioni di dollari.
Nell’ultimo anno, Radiant Capital ha collaborato con l’FBI, Chainalysis e altre società di sicurezza web3 come SEAL911 e ZeroShadow per recuperare i fondi rubati dopo l’attacco. Tuttavia, le possibilità di recupero rimangono scarse, soprattutto ora che gli hacker hanno iniziato a depositare i fondi su piattaforme mixer come Tornado Cash.
Cosa è successo a Radiant Capital?
Il 16 ottobre 2024, Radiant Capital ha subito un attacco al proprio pool di prestito, che ha portato a una perdita di 53 milioni di dollari dalle reti ARB (ARB) e BSC (BNB). L’attacco è stato uno dei più dannosi exploit crypto dell’anno.
L’attaccante è riuscito a ottenere il controllo di 3 delle 11 autorizzazioni di firma dei wallet multi-signature del sistema, sostituendo il contratto di implementazione del pool di prestito Radiant per rubare i fondi. Secondo quanto riferito, l’hacker avrebbe utilizzato un malware specifico progettato per infiltrarsi nell’hardware macOS chiamato INLETDRIFT.
Dopo il furto, i fondi rubati sono stati convertiti in 21.957 ETH, valutati 53 milioni di dollari all’epoca. Successivamente, l’hacker è riuscito quasi a raddoppiare i fondi, portando il proprio patrimonio a 94 milioni di dollari. Invece di vendere immediatamente i fondi, l’hacker ha mantenuto gli ETH per quasi dieci mesi, il che ha permesso all’attaccante di aggiungere 49,5 milioni di dollari ai fondi inizialmente rubati.
Secondo un rapporto post-mortem di Mandiant, l’hacker sarebbe collegato alla Corea del Nord. Mandiant ha affermato che l’attacco è stato condotto dal gruppo di hacker AppleJeus, affiliato alla rete di hacker della DPRK.
Questo incidente ha segnato la seconda violazione che Radiant Capital ha dovuto affrontare. All’inizio dello stesso anno, il protocollo era stato vittima di un exploit flash loan più piccolo da 4,5 milioni di dollari.
Esclusione di responsabilità: il contenuto di questo articolo riflette esclusivamente l’opinione dell’autore e non rappresenta in alcun modo la piattaforma. Questo articolo non deve essere utilizzato come riferimento per prendere decisioni di investimento.
Ti potrebbe interessare anche
Il doppio canale di esportazione dell’Arabia Saudita smantella la narrazione della carenza nel Mar Rosso: il premio del greggio mediorientale crolla da 34 a 6 dollari al barile in un mese
La riapertura dell'oleodotto est-ovest dell'Arabia Saudita, la ripresa delle operazioni nel porto di Yanbu sul Mar Rosso, e l'esportazione a doppia via insieme allo Stretto di Hormuz. Secondo i dati di Vortexa, le esportazioni giornaliere dell'Arabia Saudita a ottobre sono state di circa 6,5 milioni di barili, essenzialmente in linea con i 6,6 milioni di settembre. Il differenziale Oman-Dubai, indicatore della forza del mercato spot nella regione del Golfo, è crollato di oltre l'80% in un solo mese, precipitando da 34 a 6 dollari al barile.



I ricavi del leader della refrigerazione liquida AI Vertiv nel terzo trimestre sono aumentati del 61% su base annua, gli ordini sono cresciuti di oltre il 100%, il titolo è schizzato di oltre il 15% nel pre-market | Report finanziario
Nel terzo trimestre, Vertiv ha registrato vendite nette di 4,313 miliardi di dollari, con un aumento del 61% su base annua, e un utile per azione rettificato di 2,21 dollari, in crescita del 78% rispetto all'anno precedente, superando di gran lunga le aspettative; il tasso di crescita organica degli ordini ha superato il 100% su base annua, indicando che l’elevata domanda potrebbe continuare. L’azienda ha rivisto al rialzo le previsioni annuali, fissando come mediana delle vendite nette 14,65 miliardi di dollari e come mediana dell’utile per azione 7,15 dollari. Nel pre-market, il prezzo delle azioni è salito di oltre il 15% in un certo momento.
Prezzi delle criptovalute
Altro


